
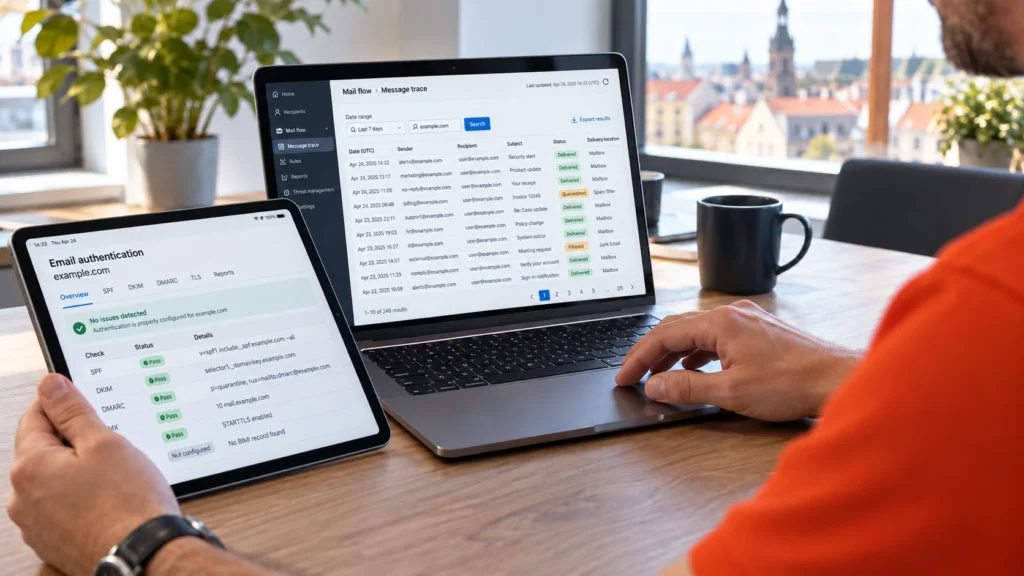
SPF, DKIM und DMARC machen die Verwendung Ihrer Absenderdomain besser prüfbar. Sie erfüllen unterschiedliche Aufgaben. Gemeinsam helfen sie empfangenden Systemen, erlaubte Versandwege von missbräuchlicher Domainnutzung zu unterscheiden.

SPF: Ist die Versandquelle erlaubt?
Ein SPF-Eintrag benennt die für eine Domain erlaubten Versandquellen. Geprüft wird vor allem die Domain des technischen Umschlagabsenders, also MAIL FROM. Diese kann von der im E-Mail-Programm sichtbaren Absenderadresse abweichen. Ein erfolgreicher SPF-Test allein bestätigt deshalb noch nicht die sichtbare From-Domain.
DKIM: Lässt sich die Signatur prüfen?
DKIM verbindet eine Nachricht über eine kryptografische Signatur mit einer Signaturdomain. Der Empfänger prüft den öffentlichen Schlüssel im DNS und die signierten Teile der Nachricht. Das bestätigt weder die Person am Absenderkonto noch die Richtigkeit des Inhalts. Mehrere Versandplattformen können unterschiedliche Schlüssel verwenden.
DMARC: Passt die Prüfung zur sichtbaren Domain?
DMARC stellt den Bezug zur Domain im sichtbaren From-Feld her. Dafür muss mindestens ein Verfahren erfolgreich sein und einen passenden Domain-Bezug haben: SPF oder DKIM. Diese Übereinstimmung heißt Alignment. Beide Verfahren sauber einzurichten bleibt sinnvoll, auch wenn für ein bestandenes DMARC-Ergebnis eines genügt.
Eine veröffentlichte Richtlinie beschreibt den gewünschten Umgang mit fehlendem Nachweis. Empfangende Systeme berücksichtigen zusätzlich ihre eigene Bewertung. Ein bestandenes DMARC-Ergebnis ist daher kein allgemeines Gütesiegel für eine Nachricht.
Mit den echten Versandwegen beginnen
Microsoft 365 oder Google Workspace sind oft nur ein Teil des Bildes. Newsletter, Websiteformulare, Ticketsysteme, ERP, Scanner und Monitoring können ebenfalls Nachrichten versenden. Diese Quellen werden zuerst aufgenommen und mit den verantwortlichen Personen abgestimmt.
Danach werden SPF und DKIM passend eingerichtet, Berichte ausgewertet und eine geeignete DMARC-Richtlinie schrittweise erprobt. Weiterleitungen und Mailinglisten verdienen dabei besondere Aufmerksamkeit. So lassen sich Auswirkungen auf den legitimen Versand erkennen, bevor Regeln verschärft werden.
Änderungen nachvollziehbar halten
Neue Plattformen, Dienstleister und Domains gehören in denselben Pflegeprozess. DAXS unterstützt bei Bestandsaufnahme, DNS-Konfiguration, Auswertung und der abgestimmten Einführung. Umfang und laufende Betreuung werden passend zu Ihrer Umgebung vereinbart.
Kommunikation und Maildienste einordnen · Laufende IT-Betreuung · E-Mail-Schutz besprechen
Fachliche Grundlagen: SPF – RFC7208, DKIM – RFC6376 und DMARC – RFC9989.