
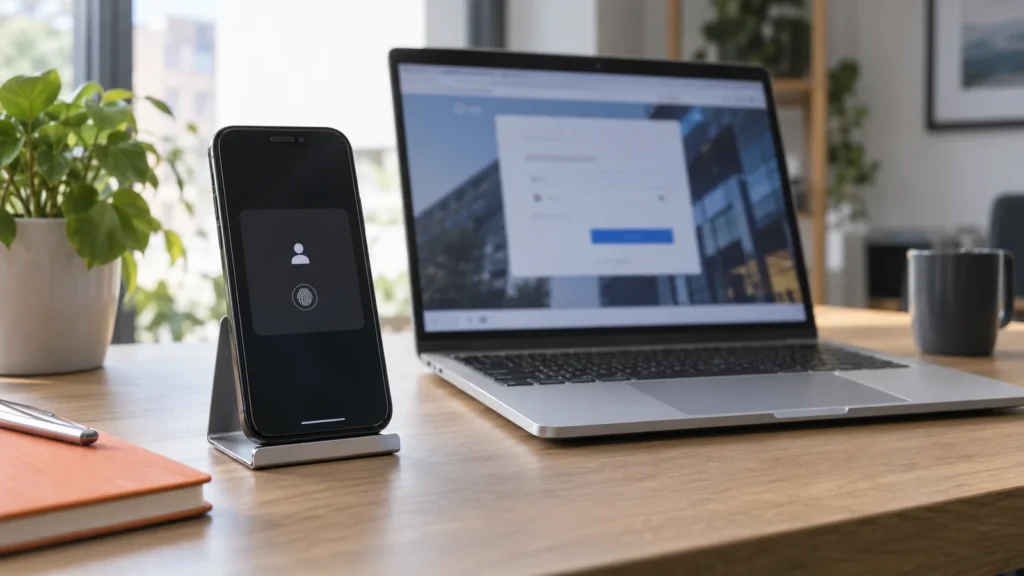
Am Notebook das Firmenkonto wählen, die Anmeldung am Gerät freigeben und weiterarbeiten: So kann ein Passkey den Arbeitsalltag vereinfachen. Für Unternehmen gehört dazu ein Plan für zugelassene Geräte, Ersatz und Wiederherstellung.
Was beim Anmelden tatsächlich passiert
Ein Passkey ist eine auf FIDO-Standards beruhende Anmeldeberechtigung mit einem kryptografischen Schlüsselpaar. Der Dienst kennt den öffentlichen Schlüssel. Die passende private Seite wird durch den Authenticator verwendet, etwa auf einem Smartphone, Computer oder Sicherheitsschlüssel. Bei der Anmeldung beantwortet er eine Anfrage des Dienstes mit einer digitalen Signatur. Ein gemeinsam mit der Website gespeichertes Anmeldekennwort wird dafür nicht gebraucht.
WebAuthn bezeichnet dabei die standardisierte Schnittstelle für diese Anmeldung im Web; FIDO2 umfasst die zugrunde liegenden Verfahren. Für Mitarbeitende zählt vor allem der sichtbare Ablauf: Konto und Ziel prüfen, anschließend per Geräte-PIN oder geeigneter biometrischer Prüfung freigeben. Welche Auswahl erscheint, hängt von Dienst, Betriebssystem, Browser und Passkey-Anbieter ab.

Warum das anders ist als Passwort plus Einmalcode
Ein Kennwort und ein abgetippter SMS- oder App-Code können auf einer gefälschten Anmeldeseite abgefragt und weitergeleitet werden. Bei WebAuthn wird die Anmeldeberechtigung an den vorgesehenen Dienst gebunden. Das macht Passkey-Anmeldungen phishingresistent. Es macht ein infiziertes Endgerät, eine gestohlene Sitzung oder einen schwachen Wiederherstellungsweg jedoch nicht automatisch sicher.
Die lokale Gerätefreigabe ist kein zweites Website-Kennwort. Ob eine Anmeldung die geforderte Mehrfaktor- beziehungsweise Authentisierungsstärke erfüllt, wird anhand des eingesetzten Verfahrens und der Richtlinie geprüft. Ein beliebiger Knopfdruck auf irgendeinem Schlüssel ist dafür keine ausreichende Beschreibung. Grundlagen: FIDO Alliance: Passkeys erklärt (externer Link).
Gerätegebunden oder synchronisiert: der entscheidende Unterschied
Gerätegebundene Passkeys bleiben auf dem konkreten Authenticator. Das kann ein entsprechend unterstütztes Telefon oder ein FIDO2-Sicherheitsschlüssel sein. Ein neuer Schlüssel oder ein Ersatztelefon besitzt diese Berechtigung nicht allein deshalb, weil er derselben Person gehört. Dafür wird ein weiterer zugelassener Authenticator registriert oder ein vorbereiteter Wiederherstellungsprozess verwendet.
Synchronisierte Passkeys können über einen Passkey-Anbieter auf weitere berechtigte Geräte derselben Person gelangen. Dafür sind dessen Konto, Schutz und Wiederherstellung relevant. Welche Geräte und Übertragungswege unterstützt werden, hängt vom Anbieter ab. Ein beliebiger Export zwischen sämtlichen Plattformen oder eine automatische Übernahme in die Firmenverwaltung darf daraus nicht abgeleitet werden.
| Variante | Was folgt beim Gerätewechsel? | Im Betrieb vorab klären |
|---|---|---|
| Gerätegebundener Passkey | Neuen Authenticator registrieren oder vorgesehenen Wiederherstellungsweg nutzen. | Ersatz und Zuständigkeit unabhängig vorbereiten. |
| Synchronisierter Passkey | Auf unterstütztem Gerät über den passenden Anbieter verfügbar; dessen Wiederherstellungsweg ist relevant. | Erlaubtes Anbieterkonto, Geräte und Kontoschutz festlegen. |
| Geräteübergreifende Anmeldung | Vorhandenen Authenticator auf anderem Gerät verwenden; nicht gleichbedeutend mit Kopieren. | Unterstützte Kombination und sichere Sitzung am Zielgerät testen. |
Ein Telefon kann anmelden, ohne den Passkey zu kopieren
Ein hypothetischer Arbeitsablauf: Eine Mitarbeiterin öffnet am Besprechungsnotebook ein freigegebenes Firmenportal. Ihr zugelassenes Smartphone bestätigt die Anmeldung. Bei einem unterstützten geräteübergreifenden Verfahren wird dabei der Authenticator auf dem Telefon genutzt. Das ist von einer Synchronisierung oder dauerhaften Registrierung auf dem Notebook zu unterscheiden.
Solche Abläufe können eine Näheprüfung und zusätzliche technische Voraussetzungen benötigen. Sie werden mit den tatsächlich eingesetzten Geräten und Browsern getestet. Auf einem gemeinsam genutzten Rechner sind zudem das richtige Konto, eine geeignete Sitzungsdauer und anschließendes Abmelden zu beachten. Das Telefon in Reichweite ersetzt diese organisatorischen Schritte nicht.
Private und verwaltete Geräte bewusst auseinanderhalten
Wird ein Firmenzugang ausschließlich in einem privaten Plattformkonto synchronisiert, kann der betriebliche Wiederherstellungsweg vom privaten Konto einer Person abhängen. Deshalb wird vorab festgelegt, welche Anbieter, Geräte und Passkey-Arten für welche Benutzergruppen erlaubt sind. Ein verwaltetes Gerät erleichtert bestimmte Vorgaben; seine Verwaltung bedeutet aber nicht automatisch, dass die Administration jeden privaten Schlüssel auslesen kann.
Microsoft Entra ID unterstützt nach aktuell geprüfter Dokumentation sowohl synchronisierte als auch gerätegebundene Passkeys und kann Vorgaben über Passkey-Profile auf Gruppen anwenden. Daraus folgt keine Freigabe jeder Kombination: Registrierung, bestehende Berechtigungen, Geräteunterstützung und Richtlinien müssen zusammenpassen. Herstellerstand geprüft am 16.10.2026: Microsoft: Passkeys und Profile in Entra ID (externer Link).
Ersatz und Austritt gehören vor die breite Einführung
Ein Pilot umfasst neben der erfolgreichen Anmeldung auch ein verlorenes Telefon, einen defekten Sicherheitsschlüssel und ein gesperrtes Anbieterkonto. Je nach Schutzbedarf werden ein unabhängig registrierter Ersatz-Authenticator oder ein kontrollierter Wiederherstellungsweg vorbereitet. Ein Gerätewechsel ist kein guter Zeitpunkt, erst die zuständige Person und die notwendigen Nachweise zu suchen.
Beim Austritt wird der Firmenzugang am Identitätsdienst beziehungsweise Zielsystem gesperrt und die registrierten Methoden werden passend entzogen. Eine Kopie in einem privaten Synchronisierungskonto muss dadurch nicht vom Privatgerät verschwinden; entscheidend ist, dass sie beim Firmenzugang nicht mehr akzeptiert wird. Bestehende Sitzungen und weitere Anmeldewege werden gesondert berücksichtigt. Eine pauschale Fernlöschung privater Geräte ist daraus nicht abzuleiten.
Was mit Fingerabdruck und Gesichtsdaten passiert
Bei der WebAuthn-Anmeldung erhält der Dienst keine biometrischen Merkmale wie Fingerabdruck oder Gesichtsvorlage. Die Prüfung erfolgt lokal beim Authenticator; der Dienst erhält den kryptografischen Nachweis und die vorgesehenen Prüfinformationen. Auch die Geräte-PIN wird nicht als Website-Kennwort übertragen. Die genaue Verarbeitung im Endgerät und beim Passkey-Anbieter bleibt trotzdem Teil der Geräte- und Anbieterauswahl.
Technischer Bezug: W3C: lokale biometrische Prüfung bei WebAuthn (externer Link). Daraus folgt keine pauschale Aussage, dass ein beteiligter Cloudanbieter überhaupt keine Kontodaten oder Metadaten verarbeitet.
Mit einem überschaubaren Pilot beginnen
DAXS unterstützt bei der Auswahl geeigneter Dienste und Geräte, einem abgestimmten Rollen- und Wiederherstellungsweg sowie einem Pilot mit dokumentierten Ergebnissen. Geprüft werden normale Anmeldung, Ersatz, gemeinsam genutzte Arbeitsplätze und Austritt. Erst danach wird entschieden, welche Verfahren im Unternehmen breit eingesetzt werden.
Passkey-Einführung besprechen · Arbeitsplätze und Identitäten planen · Gemeinsame Firmenzugänge geordnet verwalten
Häufige Fragen
Kann ich einen Geräte-Passkey einfach auf ein neues Telefon kopieren?
Bei gerätegebundenen Passkeys ist das gerade nicht vorgesehen. Synchronisierte Passkeys können auf unterstützten Geräten des passenden Anbieterkontos verfügbar werden. Der konkrete Wechselweg wird vorab getestet.
Muss jede Person ihr privates Smartphone verwenden?
Das wird im betrieblichen Konzept festgelegt. Je nach Dienst und Vorgaben kommen verwaltete Geräte, geeignete Sicherheitsschlüssel oder andere unterstützte Authentikatoren in Betracht.
Ersetzt ein Passkey alle Berechtigungen im Unternehmen?
Er weist die Anmeldung an einem Konto nach. Welche Anwendungen und Daten dieses Konto nutzen darf, bleibt eine eigene Aufgabe der Benutzer- und Rechteverwaltung.